Web pada saat sekarang ini sangat komplek, interaktif, dan banyak aplikasi untuk segala sector kehidupan kita mulai online store, online banking dan sebagainya. Karena pada awalnya web hanya untuk sharing informasi, maka setelah web beralih fungsi menjadi web aplikasi maka timbul banyak masalah mengenai keamanannya. Untuk lebih jelasnya perbedaan web dulu dan sekarang dapat dilihat pada gambar 1 dan 2.
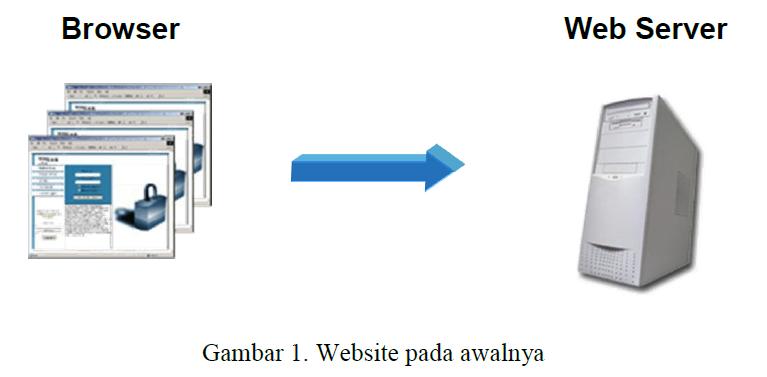
Karena pada awalnya website hanya untuk sharing informasi maka disebut static page. Web application yang ada pada saat sekarang disebut dynamic pages. Seperti terlihat pada gambar 1, komponen dan struktur website sangat sederhana, hanya perlu web server dan browser untuk mengakses data yang ada di web server.
Struktur dan komponen website pada saat sekarang menjadi lebih komplek seperti yang terlihat pada gambar 2, yang bukan website lagi, tetapi disebut web application. Web application memerlukan beberapa peralatan, paling sedikit harus ada tiga peralatan atau sistem, yaitu:
1. Web server, sebagai presentation layer dan media store.
2. Application server, untuk business logic dan content sevices.
3. Database server, untuk menyimpan core business data, melakukan customer identification, access control, dan transaction information.
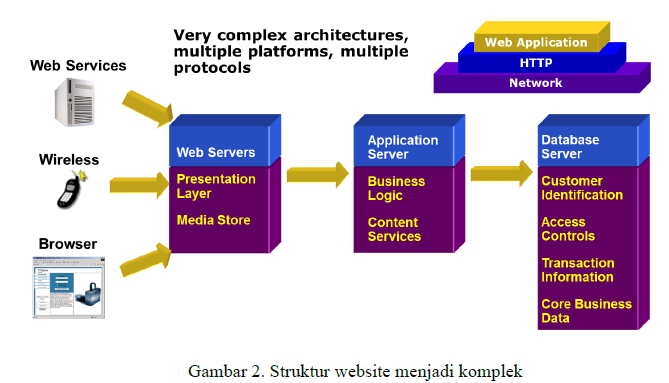
Karena struktur web site sekarang terdiri dari tiga sistem, maka sistem ini disebut distributed system. Selain itu pengguna tidak hanya bisa mengakses lewat browser yang ada di personal computer saja tetapi pengguna juga bisa mengakses web application melalui cellular phone (hand phone) atau peralatan wireless yang lain.
Karena struktur yang komplek ini maka kemungkinan untuk celah keamanan juga akan semakin terbuka lebar. Selain struktur dan infrastruktur yang lebih komplek ini, masalah lain yang mendasar adalah tidak ada pengetahuan orang yang mengembangkan web application tentang keamanan. Seorang application atau web developer tidak tahu mengenai keamanan secara mendetail, mereka hanya fokus kepada fungsi web itu sendiri tanpa memperhitungkan factor keamanannya. Oleh karena itu sebelum menggunakan web application, maka perlu di evaluasi dulu mengenai keamanannya oleh orang yang mempunyai kemampuan di bidang keamanan web application. Pada dasarnya untuk mengevaluasi keamanan dari sebuah web application dapat mengikuti skema pada gambar 3.
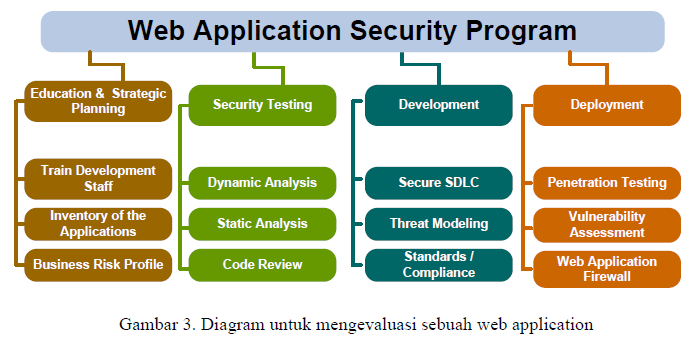
Pada gambar 3 ditunjukan bahwa selain masalah teknik dan program, masalah sumber daya manusia juga menjadi masalah penting. Walaupun sebuah perusahaan mempunyai sistem keamanan web dan infrastruktur yang bagus, akan sia sia saja bila tidak dibarengi dengan pengetahuan dan kesadaran staff mengenai pentingnya keamanan.
Pada step security testing, harus dilakukan dua kali yaitu secara static dan dynamic analysis dan biasanya dilakukan oleh pihak ketiga atau konsultan. Pada static analysis, akan dianalisa semua program secara terpisah atau tidak online, tetapi pada dynamic analysis semua fungsi akan dianalisa saat sistem berjalan.
sumber terkait : http://mti.binus.ac.id/2014/01/27/perkembangan-web-dan-keamanannya/

Tidak ada komentar:
Posting Komentar